El Gobierno del Reino Unido anunció el lunes 12 de octubre que ampliará el uso de inteligencia artificial avanzada para detectar debilidades en sus sistemas informáticos y reforzar la protección de los servicios públicos. La decisión se apoya en dos pruebas piloto que, según el balance oficial, ayudaron a identificar y corregir más de mil vulnerabilidades potenciales. El paquete también incluye preparación para incidentes protagonizados por agentes autónomos y nuevas evaluaciones técnicas de modelos.
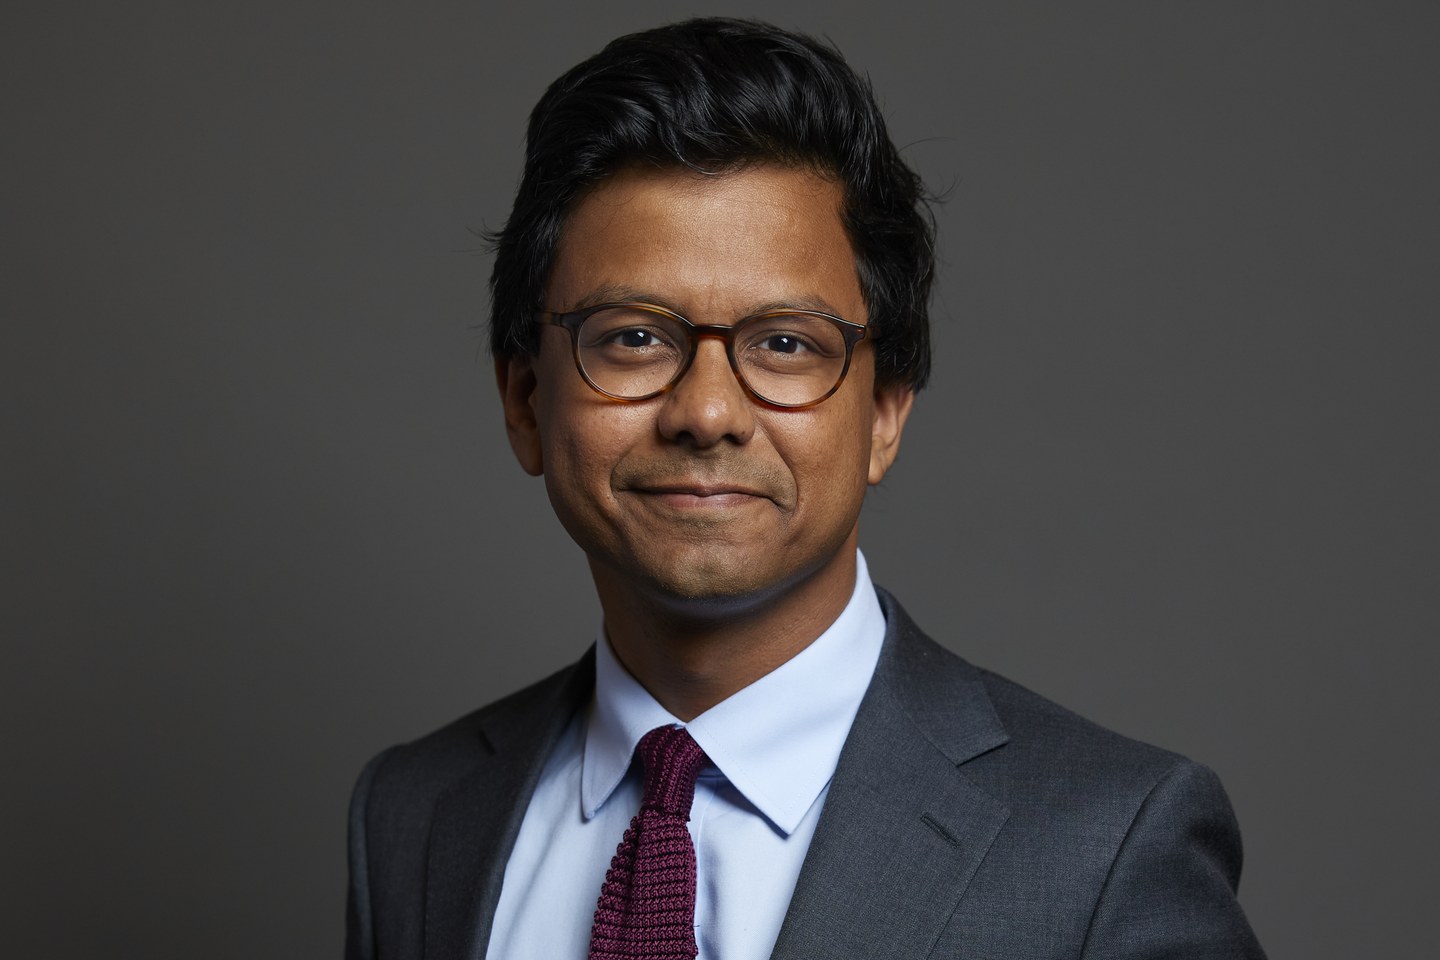
La presentación estuvo a cargo del ministro de Inteligencia Artificial, Kanishka Narayan, en Base One, el espacio de innovación del Imperial College London. El comunicado del Gobierno distingue medidas operativas de propuestas que todavía deben discutirse: se estudiará cómo incorporar mayores protecciones al régimen de ciberseguridad y resiliencia, con participación de legisladores, especialistas y operadores de servicios esenciales.
Entre los aspectos bajo análisis figuran el registro de incidentes graves, la identificación de situaciones que estuvieron cerca de producir un daño y la revisión posterior de lo ocurrido. El objetivo anunciado es acelerar el aprendizaje institucional cuando los sistemas de IA muestran comportamientos inesperados.
En su discurso, Narayan sostuvo que la respuesta debe combinar conocimiento técnico, capacidad estatal y cooperación internacional. Informó que el AI Security Institute está evaluando sistemas de última generación y que el país trabajó con desarrolladores y con el Gobierno estadounidense para mantener acceso a modelos antes de su lanzamiento. También mencionó investigación temprana sobre mecanismos de verificación apoyados en hardware.
El ministro aportó otro indicador del trabajo previo: el servicio central de seguimiento de vulnerabilidades redujo de 50 a ocho días el tiempo de corrección de las debilidades identificadas. La cifra fue presentada como resultado de ese servicio; no equivale a una medición general de todos los sistemas públicos británicos ni permite atribuir por sí sola toda la mejora al uso de IA.
La preparación ante agentes autónomos abre un frente específico. Según la exposición, los equipos estatales deberán poder reconstruir qué tarea recibió un agente, a qué recursos accedió, por qué actuó de determinada manera y si una falla puede repetirse en otro entorno. Son preguntas operativas que requieren herramientas de seguimiento y personal especializado.
Un antecedente publicado el 12 de junio permite observar cómo se hicieron parte de las pruebas. El Government Cyber Coordination Centre organizó encuentros de trabajo semanales para revisar repositorios públicos de código. Participaron equipos de nueve organismos durante un mes, con apoyo del centro nacional de ciberseguridad y del instituto de seguridad de IA.
El estudio de caso informó 407 hallazgos y un costo de 13.000 libras en consumo de modelos. Algunos problemas ya eran conocidos y contaban con medidas compensatorias; otros fueron detectados por primera vez. El documento indicó que las debilidades críticas habían sido corregidas y que no se había encontrado evidencia de aprovechamiento de los problemas identificados.
Las herramientas siguieron métodos distintos. Un equipo encadenó etapas de análisis que revisaban y cuestionaban los resultados anteriores; otro combinó programas tradicionales de escaneo con modelos de IA. La validación humana siguió siendo necesaria para confirmar los hallazgos, descartar falsas alarmas y decidir prioridades de reparación.
Por eso, el anuncio de octubre debe leerse como una ampliación de capacidades y una agenda de trabajo. Encontrar un defecto, evaluar su gravedad y desplegar una solución son etapas diferentes. El alcance final de las nuevas obligaciones dependerá de las medidas que el Gobierno presente y del tratamiento que reciban en el proceso correspondiente.