La zona raíz del sistema de nombres de internet comenzó a utilizar una nueva clave de seguridad el domingo 11 de octubre. La IANA, entidad que coordina identificadores únicos de la red, confirmó que la clave KSK-2024 tomó el relevo en un cambio planificado para mantener la validación de los datos del DNS. La actualización forma parte de un proceso preparado durante varios años.
La nueva clave se identifica con el número 38696. Según el aviso de la IANA, la mayoría de los usuarios no debería percibir interrupciones. La atención está puesta en los operadores de servidores que validan respuestas mediante DNSSEC: si esos equipos no incorporaron la nueva referencia de confianza, pueden producirse fallas en la verificación de las consultas.
El DNS permite que los dispositivos encuentren los destinos asociados a nombres de dominio. Las extensiones DNSSEC agregan mecanismos para comprobar la autenticidad de sus datos. En ese esquema, la clave de la zona raíz funciona como un punto de partida confiable para la validación. Su renovación afecta una pieza central de esa infraestructura, aunque no modifica las direcciones que las personas escriben para visitar un sitio.
ICANN, la organización que coordina estos recursos a través de las funciones de IANA, había publicado en agosto una guía para explicar la transición. Allí describió el reemplazo periódico de claves como una práctica de mantenimiento de la seguridad y la estabilidad a largo plazo. El material incluye recomendaciones para proveedores de internet, empresas y otros responsables de sistemas de resolución de nombres.
La preparación anticipada es importante porque la nueva clave tiene que ser reconocida por equipos distribuidos en distintas redes. ICANN indicó que la transición fue diseñada para reducir al mínimo el impacto en organizaciones que tienen correctamente configurada la validación DNSSEC. También difundió documentación, preguntas frecuentes, videos y presentaciones para los equipos técnicos, con materiales disponibles en varios idiomas.
El registro operativo de IANA detalla las etapas. KSK-2024 fue generada el 26 de abril de 2024 y publicada en la zona raíz el 11 de enero de 2025. Los sistemas que siguen el mecanismo estándar de actualización automática pudieron comenzar a reconocerla como confiable desde el 10 de febrero de ese año. El cambio de firma quedó concretado el 11 de octubre de 2026.
La clave anterior, KSK-2017, dejó de firmar en esa fecha, después de hacerlo desde octubre de 2018. Su salida completa también tiene pasos separados: la revocación está prevista para el 11 de enero de 2027 y su eliminación de la zona raíz, para el 22 de marzo. Esas fechas corresponden al calendario publicado y todavía no representan acciones realizadas.
IANA recomienda que los operadores mantengan actualizadas sus referencias de confianza y sigan las instrucciones del proveedor de su software. Algunos programas realizan ese proceso de manera automática; otros reciben las claves mediante actualizaciones regulares. La comprobación concreta de cada instalación sigue siendo parte de la tarea de administración.
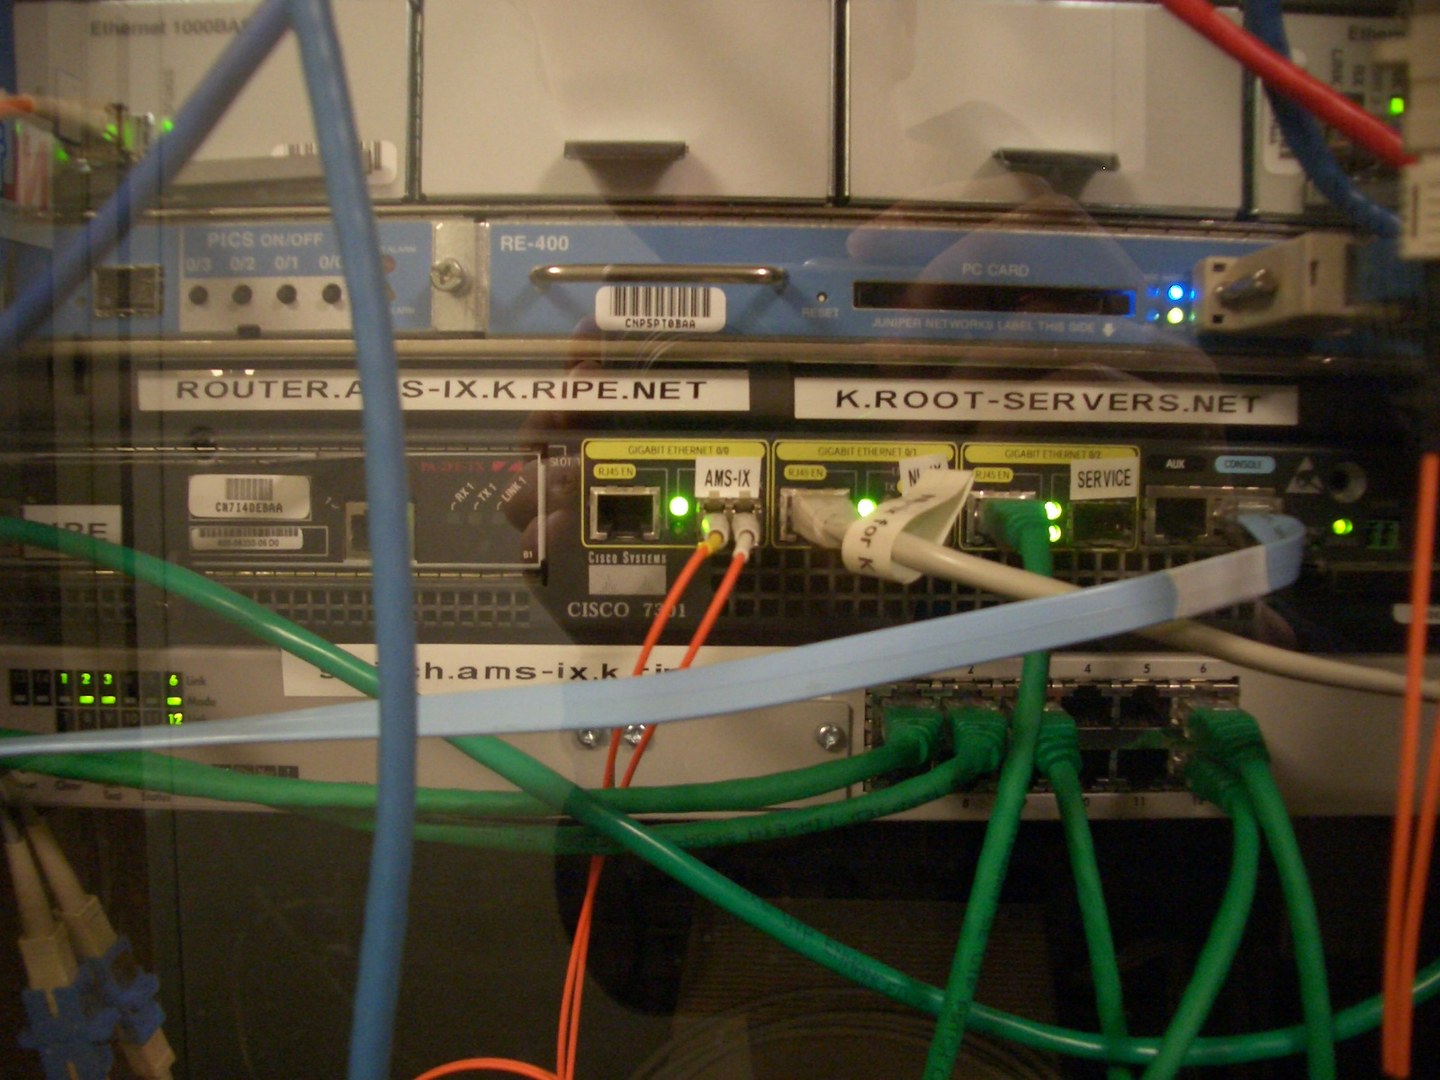
Netnod, operador de uno de los servicios de servidores raíz, también había advertido que la automatización debía verificarse. Su explicación técnica señala que los resolutores que validan DNSSEC necesitan confiar en la nueva clave para continuar comprobando las respuestas. Para el público general, el recambio ocurre en los sistemas que sostienen la navegación cotidiana. La confirmación oficial establece que la nueva firma ya está activa; no ofrece, por sí sola, una medición global sobre el desempeño de todas las redes después del cambio.